Domain ossc.de kaufen?
Wir ziehen mit dem Projekt
ossc.de um.
Sind Sie am Kauf der Domain
ossc.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ossc.de kaufen?
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle wie Datenlecks oder Cyberangriffe reagieren? Was sind bewährte Verfahren für die Reaktion auf Sicherheitsvorfälle in einer Organisation?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es ein Incident Response Team einrichtet, das für die Bewältigung von Vorfällen zuständig ist. Es ist wichtig, klare Richtlinien und Prozesse für die Reaktion auf Vorfälle zu haben und regelmäßige Schulungen für Mitarbeiter durchzuführen. Zudem sollte das Unternehmen eine umfassende Sicherheitsstrategie implementieren, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle reagieren und seine Systeme und Daten schützen? Welche proaktiven Maßnahmen können Unternehmen treffen, um sich auf potenzielle Sicherheitsvorfälle vorzubereiten?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es ein Incident Response Team einrichtet, das für die schnelle Identifizierung, Untersuchung und Behebung von Vorfällen verantwortlich ist. Zudem sollten regelmäßige Sicherheitsschulungen für Mitarbeiter durchgeführt werden, um das Bewusstsein für Sicherheitsrisiken zu schärfen. Als proaktive Maßnahmen können Unternehmen regelmäßige Sicherheitsaudits durchführen, Schwachstellen scannen, Firewalls und Antivirensoftware implementieren und ein Notfallwiederherstellungsplan erstellen. **

Ähnliche Suchbegriffe für Sicherheitsvorfälle
Top-Angebote
Produkte zum Begriff Sicherheitsvorfälle:
-
Open Source System Integration für KMUs, Taschenbuch von Philipp Althaler, AV Akademikerverlag, 978-3-639-80529-1Open Source System Integration Für Kmus, Taschenbuch Von Philipp Althaler, Av Akademikerverlag, 978-3-639-80529-1, Seitenanzahl: 152147,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Open Source Netzwerk Monitoring Tools. Übersicht, Anwendung und Nutzen, Taschenbuch von Dennis Kraus, GRIN, 978-3-346-79160-3Open Source Netzwerk Monitoring Tools. Übersicht, Anwendung Und Nutzen, Taschenbuch Von Dennis Kraus, Grin, 978-3-346-79160-3, Seitenanzahl: 3617,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Springer Entwicklung von Open-Source-Medizinprodukten (Deutsch, Hardcover, Andrés Díaz Lantada, Arti Ahluwalia, Carmelo De Maria) (9783031260278)Springer Entwicklung von Open-Source-Medizinprodukten (Deutsch, Hardcover, Andrés Díaz Lantada, Arti Ahluwalia, Carmelo De Maria) (9783031260278)149,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welche Funktionen bieten freie Open-Source-Kartendienste für die Integration in mobile Anwendungen?
Freie Open-Source-Kartendienste bieten Funktionen wie Geocodierung, Routing und Kartenvisualisierung für die Integration in mobile Anwendungen. Sie ermöglichen die Anzeige von Karten, das Finden von Standorten und die Berechnung von Routen in Echtzeit. Zudem bieten sie die Möglichkeit zur Anpassung und Erweiterung der Funktionen je nach den Anforderungen der Anwendungsentwicklung. **
-
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
-
Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **
-
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **

Wie können Unternehmen ihre Incident Response Prozesse optimieren, um angemessen auf Sicherheitsvorfälle zu reagieren?
Unternehmen können ihre Incident Response Prozesse optimieren, indem sie klare Richtlinien und Verantwortlichkeiten festlegen, regelmäßige Schulungen für Mitarbeiter durchführen und Tools zur Automatisierung von Prozessen implementieren. Zudem sollten sie regelmäßige Tests und Übungen durchführen, um die Effektivität der Prozesse zu überprüfen und Verbesserungspotenziale zu identifizieren. Eine enge Zusammenarbeit mit externen Experten und Behörden kann ebenfalls dazu beitragen, eine schnelle und angemessene Reaktion auf Sicherheitsvorfälle zu gewährleisten. **
Wie können Logfile-Daten effektiv ausgewertet werden, um Sicherheitsvorfälle zu identifizieren und Leistungsanalysen durchzuführen?
Logfile-Daten können effektiv ausgewertet werden, indem sie mit speziellen Tools analysiert werden, die Muster und Anomalien erkennen. Durch die Überwachung von Protokollen in Echtzeit können Sicherheitsvorfälle schnell identifiziert und entsprechende Maßnahmen ergriffen werden. Zudem können Leistungsanalysen durchgeführt werden, um Engpässe oder ineffiziente Prozesse zu identifizieren und zu optimieren. **
Top-Angebote
Produkte zum Begriff Sicherheitsvorfälle:
-
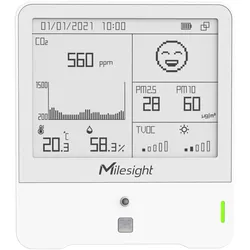
Milesight Indoor Ambience Monitoring Sensor, AM308-868M, AutomatisierungDer Indoor Ambience Monitoring Sensor AM308-868M von Milesight ist ein hochentwickeltes Gerät zur Überwachung der Raumluftqualität und klimatischer Bedingungen. Dieses Sensorgerät erfasst eine Vielzahl von Umweltparametern, darunter Temperatur, Luftfeuchtigkeit, Luftdruck, Umgebungslichtstärke und flüchtige organische Verbindungen (VOC). Dank der LoRaWAN-Technologie ermöglicht der AM308 eine zuverlässige Langstreckenkommunikation, die sich ideal für grossflächige Installationen in städtischen und ländlichen Gebieten eignet. Der Sensor ist batteriebetrieben und bietet eine Lebensdauer von bis zu 10 Jahren, was die Notwendigkeit häufiger Wartung minimiert. Mit einem kompakten Design ist der Sensor einfach an Wänden oder Decken zu installieren und bietet präzise Messungen über einen breiten Bereich von Umgebungsbedingungen. Der AM308 ist somit eine ausgezeichnete Wahl für alle, die eine umfassende Überwachung der Innenraumumgebung anstreben. - Erfasst mehrere Umweltparameter: Temperatur, Luftfeuchtigkeit, Luftdruck, Umgebungslicht und VOCs - Batteriebetrieb mit einer Lebensdauer von bis zu 10 Jahren - LoRaWAN-Konnektivität für Langstreckenkommunikation - Kompakte Bauweise für flexible Installationsmöglichkeiten - Hohe Messgenauigkeit für alle erfassten Parameter.457,68 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Open Source System Integration für KMUs, Taschenbuch von Philipp Althaler, AV Akademikerverlag, 978-3-639-80529-1Open Source System Integration Für Kmus, Taschenbuch Von Philipp Althaler, Av Akademikerverlag, 978-3-639-80529-1, Seitenanzahl: 152147,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle wie Datenlecks oder Cyberangriffe reagieren? Was sind bewährte Verfahren für die Reaktion auf Sicherheitsvorfälle in einer Organisation?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es ein Incident Response Team einrichtet, das für die Bewältigung von Vorfällen zuständig ist. Es ist wichtig, klare Richtlinien und Prozesse für die Reaktion auf Vorfälle zu haben und regelmäßige Schulungen für Mitarbeiter durchzuführen. Zudem sollte das Unternehmen eine umfassende Sicherheitsstrategie implementieren, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle reagieren und seine Systeme und Daten schützen? Welche proaktiven Maßnahmen können Unternehmen treffen, um sich auf potenzielle Sicherheitsvorfälle vorzubereiten?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es ein Incident Response Team einrichtet, das für die schnelle Identifizierung, Untersuchung und Behebung von Vorfällen verantwortlich ist. Zudem sollten regelmäßige Sicherheitsschulungen für Mitarbeiter durchgeführt werden, um das Bewusstsein für Sicherheitsrisiken zu schärfen. Als proaktive Maßnahmen können Unternehmen regelmäßige Sicherheitsaudits durchführen, Schwachstellen scannen, Firewalls und Antivirensoftware implementieren und ein Notfallwiederherstellungsplan erstellen. **
-
Welche Funktionen bieten freie Open-Source-Kartendienste für die Integration in mobile Anwendungen?
Freie Open-Source-Kartendienste bieten Funktionen wie Geocodierung, Routing und Kartenvisualisierung für die Integration in mobile Anwendungen. Sie ermöglichen die Anzeige von Karten, das Finden von Standorten und die Berechnung von Routen in Echtzeit. Zudem bieten sie die Möglichkeit zur Anpassung und Erweiterung der Funktionen je nach den Anforderungen der Anwendungsentwicklung. **
-
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
Ähnliche Suchbegriffe für Sicherheitsvorfälle
-
Open Source Netzwerk Monitoring Tools. Übersicht, Anwendung und Nutzen, Taschenbuch von Dennis Kraus, GRIN, 978-3-346-79160-3Open Source Netzwerk Monitoring Tools. Übersicht, Anwendung Und Nutzen, Taschenbuch Von Dennis Kraus, Grin, 978-3-346-79160-3, Seitenanzahl: 3617,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Springer Entwicklung von Open-Source-Medizinprodukten (Deutsch, Hardcover, Andrés Díaz Lantada, Arti Ahluwalia, Carmelo De Maria) (9783031260278)Springer Entwicklung von Open-Source-Medizinprodukten (Deutsch, Hardcover, Andrés Díaz Lantada, Arti Ahluwalia, Carmelo De Maria) (9783031260278)149,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.30387,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **
-
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
-
Wie können Unternehmen ihre Incident Response Prozesse optimieren, um angemessen auf Sicherheitsvorfälle zu reagieren?
Unternehmen können ihre Incident Response Prozesse optimieren, indem sie klare Richtlinien und Verantwortlichkeiten festlegen, regelmäßige Schulungen für Mitarbeiter durchführen und Tools zur Automatisierung von Prozessen implementieren. Zudem sollten sie regelmäßige Tests und Übungen durchführen, um die Effektivität der Prozesse zu überprüfen und Verbesserungspotenziale zu identifizieren. Eine enge Zusammenarbeit mit externen Experten und Behörden kann ebenfalls dazu beitragen, eine schnelle und angemessene Reaktion auf Sicherheitsvorfälle zu gewährleisten. **
-
Wie können Logfile-Daten effektiv ausgewertet werden, um Sicherheitsvorfälle zu identifizieren und Leistungsanalysen durchzuführen?
Logfile-Daten können effektiv ausgewertet werden, indem sie mit speziellen Tools analysiert werden, die Muster und Anomalien erkennen. Durch die Überwachung von Protokollen in Echtzeit können Sicherheitsvorfälle schnell identifiziert und entsprechende Maßnahmen ergriffen werden. Zudem können Leistungsanalysen durchgeführt werden, um Engpässe oder ineffiziente Prozesse zu identifizieren und zu optimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.